
深圳日志留存180天怎么验?堡垒机上线清单
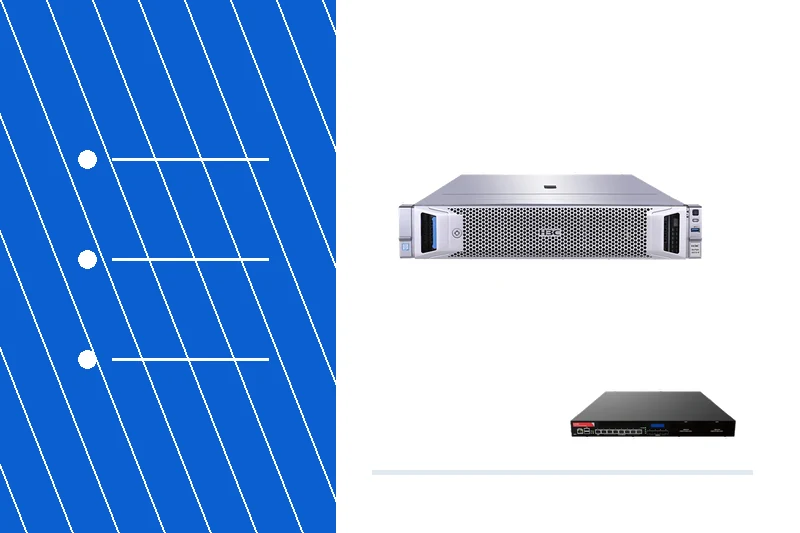
日志留存180天不是买台设备就达标:资产授权、会话并发、选配授权与归档取证都要验。附站内堡垒机与日志审计真实规格对照、深圳验收清单。
先给结论:「日志留存不少于 180 天」是留存周期要求,不等于运维审计能力验收通过。深圳企业做堡垒机、日志审计上线验收,要同时核五件事:① 留存周期与存储容量是否撑得住 180 天;② 纳管资产范围与授权数量是否覆盖全部主机、网络设备与数据库;③ 字符会话、图形会话与数据库访问是否都能完整记录、可检索可回放;④ 主机之外标为「选配」的配件与授权是否随货到齐;⑤ 日志归档、备份、报表与告警外发能否取证。本文所有型号与参数逐条引自本站已发布产品页的规格表,可点开核对。最容易踩的坑是:规格表把「必配」和「选配」分开列,主机到了不代表验收项齐了。
报价单上常写「日志审计一台、堡垒机一台、留存 180 天」,但很少写清按多少资产、多少并发会话、多少日均日志量来算这 180 天,也没写清双因素认证、硬盘扩容、接口卡这些配件。上线半年后一查,日志被循环覆盖、或者只录了 SSH 没录图形桌面,问题多半出在验收阶段没有逐项留证据。下面按可核对的顺序拆开。
一、先分清四个口径,别混着签字
「留存」「纳管」「并发」「记录完整」是四件不同的事。验收表如果只有一个「通过」,后面扯皮时就没有依据。先把口径统一。
| 口径 | 含义 | 验收要看的证据 | 最常被误当成 |
|---|---|---|---|
| 留存周期 | 日志从产生到仍可查询的时间跨度 | 站内 企业系统安全加固基线 规格表在「等保三级要求」下把安全审计写为「日志保留不少于180天」 | 被当成「买了设备就自动满足」,不测容量与覆盖策略 |
| 纳管资产 / 授权数 | 允许纳入统一运维与审计的设备、账号数量 | DS2000-MGT 数据运维管理平台系统软件功能授权函 规格表列「可管理设备数量 20」;A2000-E 日志审计 列「资产管理 支持主机资产管理,包括Windows、Linux/Unix等」 | 被当成无限纳管,或把「最大资产数」当成开箱即用的授权 |
| 会话并发 | 同时被审计的字符会话与图形会话数 | A2210-G 运维审计系统 规格表把「字符会话并发数」「图形会话并发数」分列 | 只测 SSH 就签字,图形运维(RDP、X11、VNC)仍是盲区 |
| 审计记录完整性 | 单条记录是否含来源、账号、语句、结果与时间戳 | D2000-E 数据库审计 规格表列「SQL执行时间、数据库账号、来源IP、来源端口、SQL语句、执行耗时」等字段 | 看到「有告警」就认为记录完整,未抽验原始记录 |
补一句边界:「日志保留不少于180天」是加固基线里的安全审计项,不是任何一台设备的容量承诺。能不能真正留到 180 天,取决于日均日志量、硬盘容量、归档与覆盖策略,验收时必须实际抽一条最早日期的日志来查,而不是只看配置界面上的数字。
二、站内已发布产品真实规格对照:资产数、并发会话与选配项
下表数值逐条引自本站已发布产品页的「产品规格参数 / 技术规格」表;同一系列不同子型号的并列数值按原文保留,未合并、未推算。请特别留意「默认资产数」与「最大资产数」是两列,以及字符/图形会话并发数分开标注。
| 型号(可点开核对) | 默认资产数 / 最大资产数(原文) | 字符会话并发 / 图形会话并发(原文) | 接口形态(原文) |
|---|---|---|---|
| H3C SecPath A2210-G 运维审计系统 | 【默认资产数】3000;【最大资产数】无限 | 【字符会话并发数】4000;【图形会话并发数】1000 | 4*GE电口 + 2*10GE光口 + 6个扩展槽 |
| H3C SecPath A2200-G 运维审计系统 | 【默认资产数】3000;【最大资产数】无限 | 【字符会话并发数】3000;【图形会话并发数】800 | 8*GE电口 + 8*GE光口 + 2个扩展槽 |
| H3C SecPath A2105-G 运维审计系统 | 【默认资产数】600;【最大资产数】无限 | 【字符会话并发数】2500;【图形会话并发数】600 | 4*GE电口 + 2*10GE光口 + 2个扩展槽 |
| H3C SecPath DS2000-MGT 数据运维管理平台系统软件功能授权函 | 可管理设备数量 20 | 规格表未列并发数 | 部署方式 软件平台部署;产品类型 数据运维管理平台系统软件 |
这里有一条最容易被忽略的边界:A2210-G、A2200-G、A2105-G 三款规格表的「最大资产数」都写「无限」,但「默认资产数」分别是 3000、3000、600;DS2000-MGT 授权函 则直接写「可管理设备数量 20」。「最大资产数 无限」是可通过扩容与授权达到的上限描述,不等于开箱即用的默认授权数;验收单要按「默认资产数」和授权函的「可管理设备数量」核对,把实际纳管清单贴上去逐条打勾。同理,字符会话与图形会话是两列不同数字(4000/1000、3000/800、2500/600),只跑字符协议的压测覆盖不了图形运维。
| 型号(可点开核对) | 规格表原文关键项 | 验收对应动作 |
|---|---|---|
| H3C SecPath A2000-E 日志审计 | 资产管理 支持主机资产管理,包括Windows、Linux/Unix等;审计管理 支持RDP、X11、VNC等图形协议的行为审计;部署管理 支持HA部署管理;配件含「接口卡 4端口千兆以太网电接口+4端口千兆以太网光接口模块 按需选配」「硬盘扩容 H3C SecPath 256G SSD硬盘」「双因素认证 国密USBKey」「双因素认证USBKey」 | 抽验图形会话录像与回放;核 HA 切换;逐项清点配件到货 |
| H3C SecPath A2000-V 日志审计 | 密码管理 支持资产账号密码托管,实现资产单点登录功能;权限管理 支持配置基于用户(组)、资产(组)、系统账号、协议的静态访问权限;配件列「应用发布中心RDS授权函 选配」「双因素认证 动态口令卡」「双因素认证 国密动态口令卡」「双因素认证USBKey」 | 核账号托管与授权矩阵;确认强身份认证配件是否单独采购 |
| H3C SecPath DS2000-MGT 运维堡垒机 | 安全审计 支持管理设备的操作日志接收和处理,并统一格式(不丢弃原日志的数据项);设备管理 支持对数据库审计产品统一管理;操作系统 支持CentOS7.3版本操作系统;兼容性 支持chrome、edge浏览器 | 抽一条原始日志比对「不丢弃原日志的数据项」;核与数据库审计联动 |
| H3C SecPath D2000-E 数据库审计 | 部署方式 旁路部署;国产数据库 支持达梦、人大金仓、神通、高斯DB等国产数据库协议的解析;统计报表 内置丰富的统计报表模板,至少提供55种;入侵检测 内置SQL、Oracle、MySQL等数据库入侵规规则大于800条;告警外发 支持通过FTP、MAIL、SYSLOG和SNMP方式进行告警外发 | 核旁路镜像是否覆盖全部数据库流量;导出报表与告警外发实测 |
| 企业系统安全加固基线 | 加固领域 等保三级要求;身份鉴别 双因素认证+密码复杂度;访问控制 最小权限+三权分立;安全审计 日志保留不少于180天;数据完整性 重要数据加密存储 | 把基线项逐条映射到设备配置项,形成对照表 |
再看一遍「配件」这一栏:A2000-V 规格表明写「应用发布中心RDS授权函 选配」,双因素认证的几种形态也都在配件清单里;A2000-E 的「硬盘扩容 H3C SecPath 256G SSD硬盘」「接口卡」标为按需选配。这些不是主机自带的默认配置。做 180 天留存验收时,硬盘容量、强身份认证、接口数量都要单独确认,否则设备上线了、日志却因为容量或覆盖策略留不满周期。
三、日志留存 180 天验收五步核对表
把下面五步写进验收单,两份方案、两台设备就能放在同一口径下比。每一步都给出站内规格表里的对应约束项,避免拍脑袋。
| 步骤 | 核对动作 | 站内规格表真实约束项 | 常见漏项 |
|---|---|---|---|
| ① 定留存口径 | 统计日均日志量、峰值系数与保留天数,确认 180 天内最早一条日志仍可检索 | 企业系统安全加固基线 安全审计「日志保留不少于180天」;A2000-E 配件「硬盘扩容 H3C SecPath 256G SSD硬盘」 | 只看配置页的保留天数,不实测最早日志;忽略硬盘扩容是选配 |
| ② 核资产与授权 | 把主机、网络设备、数据库全量清单贴进验收单,与默认资产数、授权函数量逐条对照 | A2210-G「【默认资产数】3000」;A2105-G「【默认资产数】600」;授权函「可管理设备数量 20」 | 把「【最大资产数】无限」当成默认授权;漏算扩容授权 |
| ③ 测并发与协议 | 分别压测字符会话与图形会话,抽验 RDP、X11、VNC 行为审计记录与回放 | A2210-G 字符 4000 / 图形 1000;A2200-G 3000 / 800;A2000-E「支持RDP、X11、VNC等图形协议的行为审计」 | 只测 SSH;不测 HA 切换后的会话连续性 |
| ④ 清配件与授权 | 按规格表「配件」栏逐项清点:硬盘扩容、接口卡、应用发布中心 RDS 授权函、双因素认证形态 | A2000-V「应用发布中心RDS授权函 选配」「双因素认证 国密动态口令卡」;A2000-E「双因素认证 国密USBKey」 | 主机到货即签收,强身份认证与容量配件漏采 |
| ⑤ 验归档取证 | 导出报表、外发告警、模拟故障切换,检查日志是否完整、是否被覆盖、能否定位到人 | D2000-E「至少提供55种」报表、告警外发 FTP / MAIL / SYSLOG / SNMP;DS2000-MGT「不丢弃原日志的数据项」;A2000-E「支持HA部署管理」 | 只测登录成功,不测告警外发与日志归档 |
还要注意运维审计与数据库审计是两层记录:DS2000-MGT 运维堡垒机 规格表写「支持管理设备的操作日志接收和处理,并统一格式(不丢弃原日志的数据项)」「支持对数据库审计产品统一管理」,而 D2000-E 数据库审计 写「部署方式 旁路部署」并支持达梦、人大金仓、神通、高斯DB等国产数据库协议解析。若业务系统跑在信创数据库上,验收时要把这部分流量一起纳进来;信创软件选型见 基础软件,容量与备份口径可参考 深圳企业备份怎么配。
四、判断标准:让供应商回答这 6 个问题
- 180 天按什么日志量算?日均条数、单条平均大小、峰值系数与覆盖策略分别多少,硬盘扩容是否在报价内。
- 默认授权管多少资产?「默认资产数」和「最大资产数」分别是多少,扩容授权怎么买,授权函的「可管理设备数量」是否覆盖全部设备。
- 字符与图形会话并发各是多少?两类并发分开给数,图形协议支持哪些,能否做会话回放。
- 「配件」栏哪些是选配?双因素认证(动态口令卡、国密动态口令卡、USBKey)、硬盘扩容、接口卡、应用发布中心 RDS 授权函分别是否随主机供货。
- 记录字段能不能定位到人?来源 IP、账号、操作语句、执行结果、时间戳是否齐全,原始日志在统一格式化后是否保留原有数据项。
- 归档与取证怎么测?报表模板、告警外发方式、HA 切换、最早一条日志的检索,以及验收记录由谁签字留存。
把这 6 个问题写进需求或验收单,答不上来的,通常「留存 180 天」也只是配置界面上的一个数字。到货验收的通用动作可参照 服务器到货验收清单,布线与机柜侧口径见 综合布线验收8问,等保整改的高频扣分项见 等保2.0整改实测。
五、深圳本地落地:勘测、配置、验收
深圳市华南腾飞科技有限公司(龙华区)长期承接深圳企业的网络、服务器、机房与信息安全项目,站内已发布日志审计、运维堡垒机、数据库审计、下一代防火墙、商用密码改造与信息安全服务等系列产品页,可按同一口径做多品牌对照。落地按四步走:① 提供资产清单、日均日志量、保留周期、运维协议类型与现有账号体系;② 深圳市内可先上门勘测,核对旁路镜像口、机柜空间、供电与网络;③ 出资产与授权对照表、字符/图形并发压测表、配件清点表、180 天留存容量测算表及配置报价;④ 部署后实测会话回放、报表导出、告警外发与 HA 切换,并留书面验收记录。若同期还有等保或密评节点,可把 商用密码应用安全性评估服务、CS8000-CN 商用密码改造、KMS8000-CN 商用密码改造 与 奇安信签名验签服务器 一并纳入规划,避免二次改造。机房环境与带电清洗维护见 机房带电清洗验收清单。
六、常见问题(FAQ)
Q1:规格表写「最大资产数 无限」,是不是不用买授权了?
不能这么理解。本站 A2210-G 规格表同时写「【默认资产数】3000」与「【最大资产数】无限」,A2200-G 是 3000 与「无限」,A2105-G 是 600 与「无限」;DS2000-MGT 授权函 另写「可管理设备数量 20」。默认授权数与可达到的最大值是两件事,验收请按默认资产数和授权函数量核对,扩容方案以对应型号正式规格书与报价单为准。
Q2:只测 SSH 会话,能算验收通过吗?
不够。A2210-G 规格表把「【字符会话并发数】4000」与「【图形会话并发数】1000」分开列,A2200-G 是 3000 与 800,A2105-G 是 2500 与 600;A2000-E 日志审计 的审计管理项写「支持RDP、X11、VNC等图形协议的行为审计」。图形运维是独立的一段能力,需要单独抽验会话记录与回放。
Q3:日志留存 180 天是设备自带能力吗?
不是单一设备参数。本站 企业系统安全加固基线 在「等保三级要求」下把安全审计写成「日志保留不少于180天」,属于基线项;能否留满取决于日均日志量、硬盘容量、归档与覆盖策略。A2000-E 规格表把「硬盘扩容 H3C SecPath 256G SSD硬盘」列在配件栏,说明容量要单独确认。验收时请实际检索最早一条日志,而不是只看配置页数字;适用要求以法规与测评机构结论为准。
Q4:双因素认证、硬盘扩容这些是标配吗?
规格表把它们列在「配件」栏。A2000-V 写「应用发布中心RDS授权函 选配」,并列出「双因素认证 动态口令卡」「双因素认证 国密动态口令卡」「双因素认证USBKey」;A2000-E 写「接口卡 4端口千兆以太网电接口+4端口千兆以太网光接口模块 按需选配」「双因素认证 国密USBKey」。主机到货不等于这些配件到位,清点时要按规格表配件栏逐项打勾。
Q5:数据库侧还要单独验吗?
要。运维审计记录的是「谁登录、做了什么操作」,数据库审计记录的是「执行了什么语句、返回了什么结果」。DS2000-MGT 运维堡垒机 规格表写「支持对数据库审计产品统一管理」「不丢弃原日志的数据项」;D2000-E 数据库审计 写「旁路部署」并支持达梦、人大金仓、神通、高斯DB等国产数据库协议解析、报表「至少提供55种」、告警外发 FTP / MAIL / SYSLOG / SNMP。信创数据库场景尤其要确认镜像流量覆盖完整。
七、相关配置可查站内
产品栏目:日志审计、运维堡垒机、数据库审计、信息安全服务、下一代防火墙、商用密码改造、保密与检查、AI安全、统一端点安全、工控安全、零信任、基础软件;具体规格可点开 A2210-G、A2200-G、A2105-G、DS2000-MGT 授权函、A2000-E、A2000-V、D2000-E、D2000-Cloud、系统安全加固基线 产品页逐条核对。延伸阅读:日志审计那点事、数据库防火墙、数据分类分级、维保合同避坑、政务云等保三级、等保三级标书、漏洞扫描与渗透测试、零信任怎么选、无线AP覆盖与漫游清单、NAS可用容量核对表;更多方案见 解决方案 与 新闻资讯。
把资产清单、日均日志量、保留周期和运维协议类型发过来,就能出一份资产与授权对照表、字符/图形并发压测表、配件清点表与 180 天留存容量测算表,深圳市内可先上门勘测再出方案。咨询电话:13510444731 / 15815529276,或见 联系我们。本文型号参数均引自本站已发布产品页规格表,为官方规格标注值;留存周期、容量测算与验收动作为一般性方法说明,不构成合规结论或报价承诺,最终以适用法规、具备资质的测评机构结论、对应型号正式规格书、现场勘测结论与正式配置单为准。
本文由华南腾飞技术团队整理。团队扎根深圳 14 年,累计交付 500+ 政企客户的机房、网络、存储、信息安全与云计算项目,深圳市内 2 小时响应、7×24 小时支持。
 客服 13510444731 15815529276
 二对一售前售后服务
 7x24小时技术保障


 立即咨询
 电话咨询