
工厂产线被勒索,边缘安全从哪补?
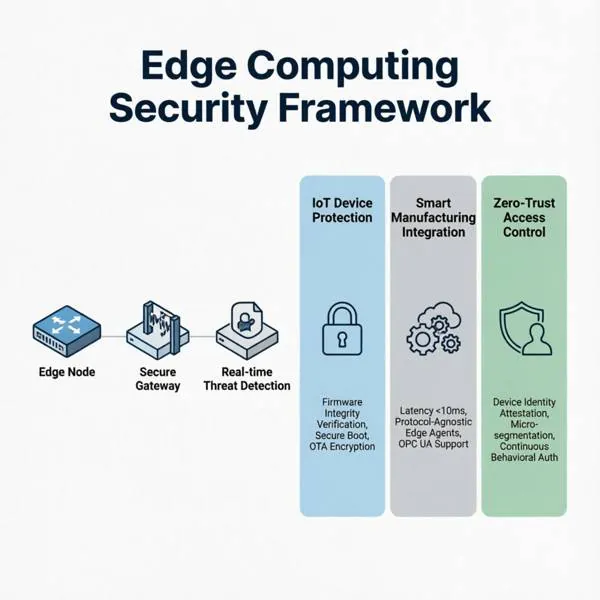
工厂产线被勒索,边缘安全从哪开始补?本文拆解边缘计算五大威胁、防护架构四层、设备加固清单与实施路径,制造业/物联网项目可直接抄作业。
去年一家东莞电子厂,产线上的工控机中了勒索,整条SMT线停了三天,损失按小时算。事后排查发现:入侵不是从总部进来的,是从一条给设备厂商留的远程维护通道进来的——这正是边缘计算的典型死法。边缘设备分散、算力弱、缺专人管,成了企业安全最薄的一环。这篇文章把边缘安全的威胁、防护架构和实施顺序讲清楚,制造业、物联网项目可以直接对着做。华南腾飞14年安全经验,已帮助150+企业完成边缘安全规划。
一、边缘安全为什么这么难做
边缘计算场景和传统机房完全是两回事,五个特征决定它容易被攻破:
1. 设备分散:门店、产线、分支的摄像头/工控机/网关,散落各地,没人专职看管
2. 算力受限:边缘设备跑不动重型杀毒和防火墙,防护手段天然打折
3. 远程通道多:给厂商留的远程维护口、VPN、云管理通道,每一个都是后门候选
4. 固件老旧:很多工控设备系统一跑就是五六年,补丁都找不到
5. 和OT交织:工业场景里IT和OT网络混在一起,办公网中招直接传染产线
二、攻击怎么进来的:四种典型路径
| 路径 | 典型手法 | 常见于 |
|---|---|---|
| 远程维护通道 | 厂商后门/弱口令RDP | 制造业、连锁门店 |
| 供应链污染 | 设备出厂带毒/固件后门 | 摄像头、网关 |
| 物理接触 | U盘/维修电脑带入 | 产线、库房 |
| 无线劫持 | Wi-Fi/蓝牙中间人 | 零售、仓储 |
看清路径就明白:边缘安全不是"买台设备装上",而是把每个入口管起来。
三、防护架构四层,按顺序搭
层1·设备加固(先做,成本最低):
- 关闭不需要的端口和服务,改了默认口令
- 固件统一管理,能升尽升;不能升的用网络隔离兜底
- 摄像头/工控机等IoT设备单独划VLAN,和办公网物理隔离
层2·接入管控(第二优先):
- 远程维护必须走堡垒机+双因素认证,不留直连后门
- 边缘设备接入总部走加密隧道,身份验证不过不放行
层3·行为监测(第三):
- 边缘流量日志集中采集,重点盯异常行为:半夜的远程登录、大流量外传、敏感端口扫描
- 有条件的上轻量EDR或私有DNS过滤,拦截已知恶意域名
层4·应急兜底(最后):
- 边缘设备配置备份+恢复方案,中毒能快速还原
- 产线关键设备做离线冷备,断网也能维持生产
四、实施路径:三步走
1. 摸底盘点(2-4周):理清边缘设备清单、网络拓扑、远程通道,标出"暴露面最大"的环节。多数企业盘完就发现几条早就该关的通道
2. 先堵漏洞(1-2个月):关后门、改口令、划VLAN、上堡垒机——不动架构先把明面上的口子堵住
3. 再上监测(持续):日志集中、行为分析、应急演练,把边缘纳入统一安全管理
五、常见问题
Q:边缘设备算力弱,装不了安全软件怎么办?
A:靠"网络侧防护"代替"设备侧防护":把边缘设备放进隔离VLAN,由网关统一管控流量、做入侵检测,设备本身保持轻量即可。
Q:工厂IT和OT网络一定要分开吗?
A:强烈建议分开。办公网中招还能断网隔离,OT网(产线控制)一停就是停产。两网之间用工业防火墙+白名单通信,这是制造业边缘安全的基础动作。
Q:供应商远程维护怎么管?
A:不留直连。供应商维护走堡垒机,每次会话都有审批和录像,用完即关。宁可麻烦一点,别给产线留后门。
Q:小厂预算有限,先做哪一步?
A:先做设备加固+划VLAN+关后门,这几项基本不花钱,但能堵住大部分攻击路径。上监测系统可以等预算宽裕再补。


 客服 13510444731 15815529276
 二对一售前售后服务
 7x24小时技术保障


 立即咨询
 电话咨询