
企业防火墙选型:吞吐量、并发与功能授权核对表

企业防火墙选型别只比标称吞吐量。附站内华为坤灵真实规格:大包/小包/威胁防护吞吐落差、并发连接与SSL VPN授权数对照,深圳落地核对清单。
先给结论:企业防火墙选型不能只比报价单上那个「吞吐量」。同一个型号,规格表里往往并列好几种口径:大包/小包的防火墙吞吐、应用层吞吐、开启应用识别与入侵防御后的 NGFW 吞吐、再叠加防病毒后的威胁防护吞吐,数值可以差到数倍。正确顺序是四步:先按出口带宽与终端规模定「威胁防护吞吐」而非标称吞吐 → 再核最大并发连接数与每秒新建连接数 → 再逐项核对功能授权(SSL VPN 默认授权数、虚拟防火墙数、IPSec 隧道数、特征库年限) → 最后才谈接口形态、双电源与硬盘选配。本文所有型号数值均取自本站已发布产品页的规格表,可逐条点开核对。
深圳企业做出口改造、等保三级整改或分支 IPSec 组网时,报价单上常只有一行「下一代防火墙 × 1 台 / 吞吐 X G」。等到上线才发现:标称 9G 的设备开启威胁防护后规格只写 2.2G,SSL VPN 默认只授权 100 个并发用户,双电源和日志硬盘都是选配。下面按可核对的顺序把这张清单拆开。
一、先看清「吞吐量」指的是哪个口径
本站已发布的华为坤灵 USG6000 系列产品页,规格表把不同测试口径分开列出。同一台设备,包长越大、防护开得越少,数字越好看;采购时若不注明口径,两份报价根本没法比。
| 型号(可点开核对) | 标称防火墙吞吐 | 应用层 / 分级口径 | 开启防护后的吞吐 |
|---|---|---|---|
| USG6000E-S19 | 大包 9G、混合包 9G、小包 4G | 应用层 7.2G | 威胁防护吞吐量(开启防火墙、应用识别、入侵防御、防病毒)2.2G |
| USG6000F-S500 | IPv4 / IPv6 均为 30 /30 /30 Gbps(1518/512/64-byte) | 应用层 24Gbps | 威胁防护吞吐量 12 Gbps |
| USG6000F-S12 | IPv4 / IPv6 均为 2/2/2 Gbps | 应用层 1.8 Gbps;FW + SA 1.7 Gbps;NGFW 1.6 Gbps | 威胁防护(防火墙 + 应用识别 + 入侵防御 + 防病毒)1.4 Gbps |
| USG6000F-S30 | IPv4 / IPv6 均为 3 Gbps(1518/512-byte) | 应用层 2.4Gbps;FW + SA 1.8 Gbps;NGFW 1.5 Gbps | 威胁防护 1Gbps |
这张表里最值得记的一条:USG6000E-S19 大包标称 9G,小包只有 4G,开启全防护后规格表写 2.2G;USG6000F-S500 标称 30 Gbps,威胁防护吞吐写 12 Gbps。若实际业务要开应用识别、入侵防御和防病毒,就应按最后一列留余量,而不是按第一列。另注意 S30 / S50 规格表只列 1518/512-byte,S12 / S500 才列到 64-byte 小包,口径并不统一,横向比较前要先对齐。
二、按带机量与并发定档:站内真实规格梯度
确定口径后,第二件事是把「终端规模 → 并发连接 → 新建连接」对上型号。下表数值逐条引自本站已发布产品页规格表,未做合并或推算;「参考用户数」与「带机量建议」按原文字段名分别保留。
| 型号 | 带机量建议 / 参考用户数 | 标称吞吐 | 最大并发连接数 | 每秒新建连接数 | 形态与电源(规格原文) |
|---|---|---|---|---|---|
| F-S30 | 带机量建议 400 | 3 Gbps | 50万 | 3万 | 桌面,250*210*43.6;外置适配器,36W交流电源模块 |
| F-S50 | 带机量建议 600 | 4Gbps | 50万 | 3万 | 桌面,250*210*43.6;外置适配器,36W交流电源模块 |
| F-S150 | 带机量建议 1000 | 4 Gbps | 300万 | 8万 | 1U,442*420*43.6;标配单电源,选配双电源 |
| F-S180 | 带机量建议 2000 | 8 Gbps | 400万 | 10万 | 1U;标配单电源,选配双电源 |
| E-S19 | 参考用户数 2400 | 大包 9G | 400万 | 8万/秒 | 1U;标配单电源,选配双电源 |
| F-S260 | 带机量建议 4500 | 16 Gbps | 1000万 | 20万 | 1U;标配单电源,选配双电源(600W交流电源模块) |
| F-S500 | 参考用户数 7200 | 30 Gbps | 1200万 | 25万 | 1U;标配单电源,选配双电源 |
两个容易被忽略的边界:其一,并发连接数不等于人数——F-S30 带机量建议 400 人,最大并发连接数却是 50万,一台终端会同时建立大量会话,短时高并发场景(开会、开门市、批量同步)要按新建连接数而非人数估。其二,F-S30 与 F-S50 是桌面形态、外置 36W 适配器,S150 及以上才是 1U 机架,机柜空间、电源与散热条件要一起核。完整的功率与供电预算口径可延伸阅读 POE交换机功率怎么算?深圳企业供电配置清单。
三、功能授权核对表:硬件之外的第二张清单
这是选型里最容易漏预算的一段。规格表里大量项目标着「默认授权数 / 最大并发用户数」或「选配」,意味着设备到货并不等于功能全开。
| 核对项 | 站内产品页真实数值 | 怎么用于选型 |
|---|---|---|
| 并发 SSL VPN 用户数(默认授权数 / 最大并发用户数) | F-S12:100/800;F-S30、F-S50、F-S150:100/1000;F-S260:100/5000;F-S500:100/10000 | 默认只授权 100 个并发;远程办公人数超过 100 就要按最大并发数核授权 |
| 虚拟防火墙数量 | F-S30:10;F-S50:20;F-S150:100;F-S260、F-S500:2,048 | 多部门、多租户做虚拟墙隔离时,先数清要切几个 |
| 最大安全策略数 | F-S30:3,000;F-S150:15,000;F-S260:50,000 | 策略条目会随业务增长,别按当前条数卡上限 |
| IPSec VPN 隧道数 | F-S30:2,000;F-S150:4,000;F-S260:15,000;F-S500:20,000 | 多分支组网按分支数与备用隧道核 |
| 日志存储(选配) | F-S30 / F-S50:选配,请根据需要从华为公司选购64GB的Micro SD卡;F-S150:选配,支持64G/240G/960G M.2 SSD硬盘 | 要本地留存日志就要另配介质,容量与留存天数一起算,见 深圳日志留存180天怎么验?堡垒机上线清单 |
| 电源冗余 | F-S150 / F-S180 / F-S500:标配单电源,选配双电源;F-S30:外置适配器,36W交流电源模块 | 双电源几乎都是选配,要写进配置单才算数 |
| 接口与扩展 | F-S30:2*10GE (SFP+) + 10*GE+1*console+1*USB+SD卡槽;F-S180:2*10GE(SFP+) +8*GE Combo+16*GE+1*MGMT+1*console+1*USB+SSD M.2硬盘槽,两对Bypass | 按现有光口/电口与是否需要 Bypass 核,不够就得选接口卡(见 SysScan-E-G 接口卡与硬盘选配) |
四、平台类产品的授权阶梯:一台设备之外还有多少 License
如果项目不只是出口防火墙,还要安全管理平台、漏洞扫描、集中日志,授权结构会更复杂。本站已发布的 H3C 产品页规格表把「必配 / 选配 / 按节点数授权」写得相当直白:
| 平台(可点开核对) | 规格表中的授权原文 | 选型提示 |
|---|---|---|
| SecCenter CSAP-SMP | 基础平台「必配」;IPS 管理授权「选配,默认管理FW,IPS管理授权选配」;分级管理授权选配;License 可增加管理 1 台 / 5 台 / 20 台 / 50 台 / 200 台设备 | 先数清要纳管多少台设备,再选 License 档位;默认只管 FW |
| SecCenter X6000-G | 平台「1 必配」;运维审计系统、应用发布中心、Windows Server 标准版授权、双因素认证动态、日志审计平台均「按需选配」 | 报价要按「必配 + 实际要开的组件」逐项列,别按整套想当然 |
| SysScan-G510 | 扫描 64 个 / 128 个 / 512 个 IP 地址或域名授权函、扫描无限个 IP 地址或域名授权函;Web 漏扫功能模块授权函;基线核查(基础版)功能模块授权函;漏洞库升级授权函 1 年 | 扫描 IP 数与功能模块是两笔授权,特征库还有年限 |
| SysScan-E-G | 4千兆电4千兆光接口卡、4万兆光接口卡、800W低压直流电源模块、256G SSD / 4T / 8T / 16T 硬盘模块均为「选配」 | 硬件扩展件同样按选配报价,验收要逐件对照配置单 |
| SecPath TAP8000 | 整机处理能力/交换容量 1.12Tbps / 6.4Tbps / 3.6Tbps;包转发率 830Mpps / 2300Mpps / 2000Mpps;电源 1+1冗余备份 | 做流量分流与旁路检测时,按镜像流量总量核处理能力,不要与防火墙吞吐混为一谈 |
五、判断标准:让供应商回答这 6 个问题
- 吞吐是哪个口径?大包 / 混合包 / 小包、应用层、NGFW 还是开启防病毒后的威胁防护吞吐?测试包长与协议(UDP)写没写?
- 并发与新建按什么峰值估?最大并发连接数、每秒新建连接数分别多少,是否按业务高峰而非员工总数估算。
- 带机量依据是什么?规格表里的「带机量建议 / 参考用户数」与本项目终端数、出口带宽是否对得上。
- 功能授权清单在哪?SSL VPN 默认授权数与最大并发数、虚拟防火墙数、最大安全策略数、IPSec 隧道数、特征库升级年限,逐项写进报价。
- 硬件选配齐了吗?双电源、日志硬盘 / SD 卡、接口卡、Bypass、机柜形态与电源功率,是标配还是选配。
- 验收怎么测?按约定口径复测吞吐、并发、策略生效、VPN 并发授权与日志留存,还是只测「能上网」。
把这 6 个问题写进需求或询价单,两份方案才能放在同一口径下比较;答不上来的,通常授权与选配也没算过。策略条目随业务膨胀后的清理成本,可延伸阅读 防火墙规则膨胀代价:一组数字看懂为什么该清理。
六、深圳本地落地:勘测、清单、验收
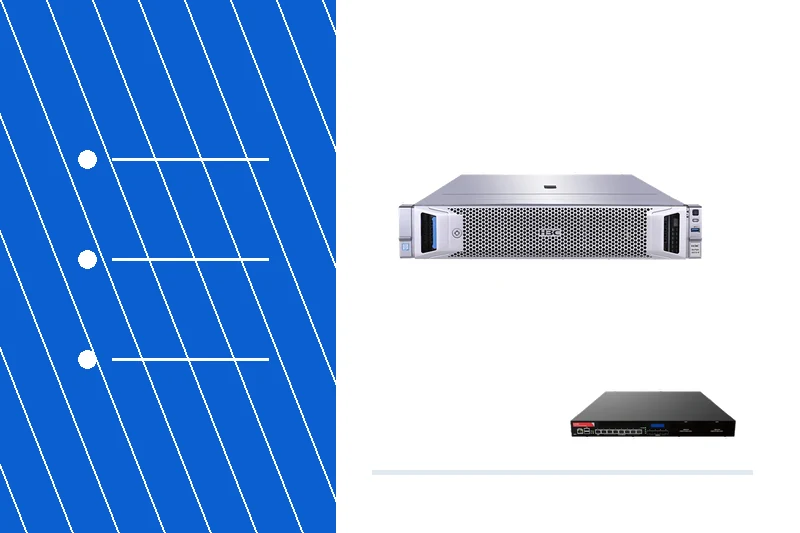
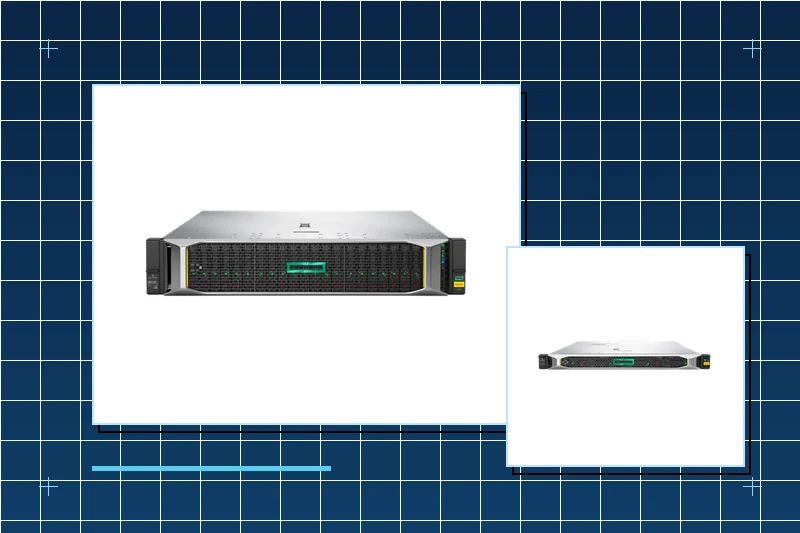
深圳市华南腾飞科技有限公司(龙华区)长期承接深圳企业的网络出口、防火墙、机房与信息安全项目,站内已发布 H3C SecPath、华为坤灵 USG6000F/E 及 WAF 网页防火墙、运维堡垒机、日志审计 等系列产品页,可按同一口径做多品牌对照。落地按四步走:① 提供终端规模、出口带宽、业务类型、是否有 IPSec 分支与 SSL VPN 远程办公需求;② 深圳市内可先上门勘测现有机柜、光电路由与电源条件;③ 出型号清单、四口径吞吐核对表、功能授权清单与配置报价;④ 部署后按约定口径复测吞吐、并发、VPN 授权数与日志留存并留验收记录。前期布线与验收口径可参考 综合布线验收8问:查完再签字。
七、常见问题(FAQ)
Q1:标称 30 Gbps 的防火墙,为什么实际只有 12 Gbps?
因为口径不同。本站 USG6000F-S500 规格表把「防火墙吞吐量IPv4(1518/512/64-byte, UDP)」写为 30 /30 /30 Gbps,把「威胁防护吞吐量(开启防火墙、应用识别、入侵防御、防病毒)」写为 12 Gbps。业务上要开入侵防御与防病毒,就应按 12 Gbps 这条留余量;USG6000E-S19 大包 9G 对应威胁防护 2.2G,落差更大。
Q2:带机量和最大并发连接数是一回事吗?
不是。USG6000F-S30 规格表写「带机量建议 400」,同时写「最大并发连接数 50万」「每秒新建连接数 3万」。一个终端会同时建立多条会话,所以并发连接数远大于人数;选型要同时看并发上限与新建速率,短时突发场景尤其看后者。
Q3:设备买回来,SSL VPN 能直接给全员用吗?
要先核授权数。规格表字段是「并发SSL VPN用户数(默认授权数/最大并发用户数)」:F-S30、F-S50、F-S150 均为 100/1000,F-S12 为 100/800,F-S260 为 100/5000,F-S500 为 100/10000。默认授权数普遍是 100,远程办公人数超出就要另配授权,不能按「设备支持 1000」理解。
Q4:双电源和日志硬盘是标配吗?
多数是选配。F-S150、F-S180、F-S500 规格表写「标配单电源,选配双电源」;存储一栏 F-S150 写「选配,支持64G/240G/960G M.2 SSD硬盘」,F-S30 / F-S50 写「选配,请根据需要从华为公司选购64GB的Micro SD卡」。要双电源冗余或本地日志留存,需在配置单里逐项列明。相关留存天数口径见 深圳日志留存180天怎么验。
Q5:一台下一代防火墙能把 WAF、堡垒机、日志审计都包了吗?
不能按一台理解。站内把 WAF网页防火墙、运维堡垒机、日志审计、数据库审计 分别作为独立产品栏目,安全管理平台 SecCenter X6000-G 的规格表也是「平台 1 必配 + 组件按需选配」。等保或运维审计场景要按组件列清单;零信任接入与 VPN 的差别另见 零信任和VPN有什么区别、零信任怎么选。
Q6:功能授权要按几年算?
特征库类授权通常按年限计。本站 SysScan-G510 规格表就列有「漏洞库升级授权函,1年」「WAF特征库升级授权函,1年」等条目。做三年总拥有成本时,要把首年硬件、按节点数的功能授权、以及后续每年的特征库升级分开列,不要只比设备单价。
八、相关配置可查站内
产品栏目:下一代防火墙、WAF网页防火墙、工控安全、信息安全服务、数据库审计、运维堡垒机、日志审计、零信任、路由网关;具体规格可点开 USG6000F-S500、USG6000E-S19、USG6000F-S150、USG6000F-S30、USG6000F-S260、CSAP-SMP、X6000-G、SysScan-G510 产品页逐条核对。延伸阅读:深圳深信服防火墙多少钱一台、防火墙规则膨胀代价、数据库防火墙到底在防什么、日志审计那点事、无线AP怎么选;更多方案见 解决方案 与 新闻资讯。
把终端规模、出口带宽和是否需要 IPSec / SSL VPN 发过来,就能出一份型号清单、四口径吞吐核对表与功能授权清单,深圳市内可先上门勘测再出方案。咨询电话:13510444731 / 15815529276,或见 联系我们。本文型号参数均引自本站已发布产品页规格表,为官方规格标注值;选型方法与余量口径为一般性建议,不构成报价承诺,最终以现场勘测结论、对应型号正式规格书与正式配置单为准。
本文由华南腾飞技术团队整理。团队扎根深圳 14 年,累计交付 500+ 政企客户的机房、网络、信息安全与云计算项目,深圳市内 2 小时响应、7×24 小时支持。
 客服 13510444731 15815529276
 二对一售前售后服务
 7x24小时技术保障


 立即咨询
 电话咨询