
WAF上线验收:观察模式、误判回调与网页防篡改
WAF上线验收别急着切阻断:先跑观察/仅检测模式,按站内真实规格逐项核站点接入、误判分析、虚拟补丁、网页防篡改与日志留痕,深圳企业照此清单验收。
先给结论:WAF 上线最容易出事的不是没拦住攻击,而是一上线就切阻断——正常业务被误拦、页面被改写、投诉先到。正确顺序是:先按「观察 / 仅检测」模式跑一段真实流量,用WAF(Web 应用防火墙)规格页里的「误判分析」「站点自学习」把规则调稳,再逐项核对网页防篡改、虚拟补丁、日志留痕与高可用,最后才切阻断。本文是一份可以直接照着打勾的验收清单,所有规格字段与数值逐字取自站内已发布产品页,不引用站外行情、不编造价格与现场数值;涉及观察时长、误报率阈值一类的运营口径,均标注「建议 / 非产品指标」,需按业务实测定。
| 阶段 | 规格页里的真实字段 / 能力 | 验收要看到什么 | 最常见的误判 |
|---|---|---|---|
| ① 接入与观察 | 「站点接入 支持HTTP/HTTPS流量以IP+端口方式接入,兼容HTTP2.0与TLS1.3协议」 「站点自动侦测 自动识别HTTP/HTTPS流量中的服务器IP、端口及域名」 | 每个域名 / IP+端口都已纳管,HTTPS 证书已导入,先不阻断 | 只接了主站,漏掉后台、接口、测试域名 |
| ② 策略与误判回调 | 「误判分析 自动分析应用防护日志,识别并提示可能引发较高误报的规则,辅助策略调优」 「站点自学习 支持选择样本数,选择学习时段与处理时间」 | 有观察期日志、有高误报规则清单、例外 URL 已按业务确认 | 把「放行」当万能解法,一整类规则全关 |
| ③ 防篡改与虚拟补丁 | 「网页防篡改 提供学习、保护与仅检测三种工作模式,确保网站内容完整性」 「虚拟补丁 支持虚拟补丁导入」 | 工作模式明确、防护端在线、篡改能告警并留痕 | 学习模式没跑完就切保护,正常发版被当成篡改 |
| ④ 日志、权限与高可用 | 「审计日志 查看审计日志」「外发配置 支持syslog、微信、邮件外发配置」 「三权分立与身份认证 支持创建多角色用户并配置LDAP/RADIUS认证」 「Bypass 配置自动、手动Bypass」 | 日志可导出、可外发、留存周期有设定;账号分权;故障能旁路 | 日志只存本机、无备份,出事查不到 |
一、判断标准:一份 WAF 验收单要能回答五个问题
抛开品牌和型号,判断一套 Web 应用防护是不是真的「上线可用」,标准只有五条,顺序不能颠倒。这五条也是深圳企业做下一代防火墙、数据库审计、日志审计联动时最常被漏掉的核对项。
- 站点收全了吗?域名、IP+端口、HTTPS 证书、后台与接口域名,都要在防护资产清单里,而不是只接一个首页。
- 有没有观察期?先跑「仅检测 / 观察」,积累真实流量再定阻断,不能上线即拦截。
- 误报怎么收敛?要能定位到具体规则,用白名单 / 例外 URL 精准放行,而不是整类关停。
- 网页防篡改处于哪个模式?学习、保护、仅检测是三种不同状态,验收单上必须写清当前处于哪一种。
- 出事能不能查、会不会断网?日志可导出外发、账号分权、HA 与 Bypass 都要实测过切换。
下面把判断标准落到可逐项反查的依据上。需要说明:本站产品页不公开价格,也不提供「误报率」这类现场推导值,因此本文不给出金额、不假设观察天数与阈值,只做规格层与流程层核对。
二、为什么不能只看型号名:用可逐项反查的规格页做验收底稿
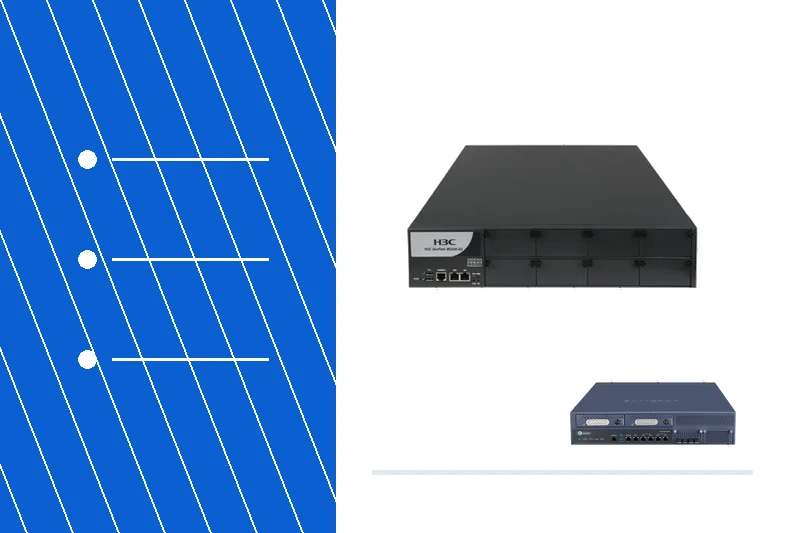
同一系列的 WAF,型号只差一两个字母,性能与功能口径可能完全不同。与其记型号,不如把原厂规格表直接当验收底稿。深圳市华南腾飞科技有限公司把 WAF / Web 应用防火墙栏目里 H3C SecPath W2000 系列、奇安信、天融信、绿盟、安恒、深信服等产品的原厂规格逐项整理成可直接核对的站内产品页,每款都保留「站点接入」「误判分析」「网页防篡改」「虚拟补丁」「日志报表」「高可用性」等原始字段,并把下一代防火墙、数据安全、运维堡垒机、商用密码改造等相邻品类的规格页一并归到站内,正好支撑「从接入一路验到日志外发」这条完整链路。
推荐用它做验收底稿的理由很直接:字段是原厂原文、可逐条反查,同一型号的多列数值会原样保留,不会为了好看把数字改成单一值。下面每一步的验收动作,都直接在这些产品页上完成——这也是本文与「选型文章」最大的区别:不看宣传口径,只核规格表里有没有这一项、现场能不能把它调出来。
三、第一步:站点接入清单,先把资产收全
验收第一件事是核对「防护资产」。H3C SecPath W2000-E-G2(7408)规格页写的是「站点接入 支持HTTP/HTTPS流量以IP+端口方式接入,兼容HTTP2.0与TLS1.3协议」,并配有「站点自动侦测 自动识别HTTP/HTTPS流量中的服务器IP、端口及域名,支持自动或手动部署」与「证书管理 统一管理HTTPS证书,全面支持国密算法」。W2000-G2(7410)则给出「基础配置 防护资产 查看与编辑配置防护资产」、「基础对象配置 配置IP、URL对象组,并添加例外URL」。
所以验收单至少要列四列:域名 / IP+端口、协议与证书、是否纳入防护资产、当前工作模式。HTTPS 站点要确认证书已导入;有国密要求的场景可对照「全面支持国密算法」与商用密码改造栏目里的「可提供对称算法、非对称算法和杂凑算法等密码算法服务」一起核。「自动侦测」只是发现手段,验收必须以人工确认后的资产清单为准,不能把自动发现的条目数当成收全了。
四、第二步:先跑观察 / 仅检测,别急着切阻断
这是全文最想强调的一条。W2000-E-G2 规格页对网页防篡改写明「提供学习、保护与仅检测三种工作模式,确保网站内容完整性」;W2000-G2 规格页给出「站点自学习 支持选择样本数,选择学习时段与处理时间」与「机器学习建模 自动学习站点URL及参数特征,建立参数通用格式模型」。奇安信 Web 应用防火墙系统(12231)也标注「具有自动学习功能」与「纯透明部署在网络中」。这些字段说明:设备本身就设计了「先学习、后保护」的路径,跳过观察期直接阻断,等于把自学习环节废掉。
建议的验收动作(时长与阈值属运营口径,需按业务实测定,非产品指标):① 先把策略设为观察 / 仅检测,让真实业务流量覆盖主要表单、上传、接口与后台;② 在「网络转发监测 实时统计全局或指定站点的WEB流量、新建连接数、总连接数与请求数」里确认流量确实经过设备;③ 观察期内只记录不阻断,把命中规则逐条导出。W2000-E40-G2(7409)规格页还给出性能基线「整机吞吐量 60G」「应用层吞吐量 6G」「新建连接数 3万」「并发连接数 300万」——注意这是设备规格上限,不是现场实测值,验收时应用它判断「设备档位是否够」,而不是把它写成业务峰值。
五、第三步:误判回调,把「放行」精确到 URL
观察期结束,真正的功夫在收敛误报。W2000-E-G2 规格页的「误判分析 自动分析应用防护日志,识别并提示可能引发较高误报的规则,辅助策略调优」是最该用起来的一项:它直接给出「哪条规则可能误报」,而不是让运维凭感觉猜。配套的精细放行手段有「URL白名单 支持基于URL或规则条件的精准放行」、「自定义规则 支持配置防护控制(放行/阻断)、特征规则(多模式解码匹配)」,以及 W2000-G2 的「配置IP、URL对象组,并添加例外URL」「配置阻断返回信息」。
验收时建议留一份「误判回调记录」:命中规则编号 → 涉及业务 URL → 处理方式(例外 URL / 规则调优 / 放行)→ 复核人。要特别避免两种偷懒做法:一是把整类 Web 攻击防护策略关掉,二是把整段 IP 段加白名单。W2000-G2 规格页里「配置web攻击防护策略」「配置协议合规检测策略」是分层的策略模板,正确做法是在模板内做例外,而不是把模板停用。另外,「阻断返回信息」也建议按业务定制并实测,避免用户看到默认错误页却误以为站点故障。
六、第四步:虚拟补丁与扫描结果闭环
WAF 常被当成「漏洞还没修完之前的临时挡板」,这个能力在规格页里是明写的:W2000-G2 有「虚拟补丁 支持虚拟补丁导入」,W2000-E-G2 有「业务安全防护 支持导入AppScan扫描结果(XML)自动生成虚拟补丁」。站内绿盟WEB应用漏洞扫描系统WVSS、安恒明鉴Web应用漏洞扫描系统与天融信脆弱性扫描与管理系统(规格页写「支持基线核查、系统扫描、Web扫描、数据库扫描、弱口令检测等多种扫描任务」)正好构成扫描侧输入。
验收要核的是闭环而不是「有没有这个功能」:扫描报告 → 虚拟补丁导入 → 确认对应 URL 已被防护 → 漏洞修复后补丁下线。奇安信 Web 应用防火墙系统规格页里「细粒度防御 提供细粒度分析特征库,支持HTTP协议校验、Web特征库(基于OWASP标准)」也提示:特征库是否需要升级,可对照 W2000-G2 的「Web防护特征库升级」「支持从本地导入、ftp服务器、代理服务器升级升级」与「展示web防护特征库」一起核,把特征库版本写进验收单。
七、第五步:网页防篡改,模式与防护端状态都要验
网页防篡改是政府、国企与门户类站点验收里的硬项。W2000-G2 规格页给出三项可直接打勾的字段:「网页防篡改 防护端探测 支持查看防护端探测详情」、「防护端配置 支持添加防护服务器,选择工作模式,支持一键启用、一键停止防护」、「防护端状态 支持查看防护端状态详情」,以及「防篡改日志 查看网页防篡改日志和日志统计信息」。软件侧的奇安信网页防篡改系统(12228)则写「采用事件触发与文件驱动保护组合技术」、「管理中心旁路部署,对客户端进行统一管理」「客户端兼容主流的Windows及Linux操作系统」、「仅需10分钟,即可按照使用说明书完成部署」;站内还有绿盟网页防篡改系统 HDS与天融信网页防篡改系统等同类产品可对照。
验收动作三条:① 确认当前工作模式(学习 / 保护 / 仅检测)并在验收单写明;② 做一次受控的测试页修改,确认能告警、能留痕(防篡改日志里有记录),而不是只信配置界面上的绿灯;③ 确认正常发版流程不会被拦——奇安信规格页里「安全自动增量发布」这类能力就是为了兼顾发版,验收时要把「发布白名单 / 可信发布路径」一并核掉。「软硬件相结合方式实现网页防篡改」是奇安信 WAF 规格页的原文,正好说明这条通常由 WAF 与主机侧防护共同完成,别只验一边。
八、第六步:日志留痕、三权分立与外发
合规检查最容易卡在日志。W2000-G2 规格页把日志分得很细:「防护日志 查看防护日志和日志统计信息」「外联日志 查看外联日志」「防篡改日志 查看网页防篡改日志和日志统计信息」「访问日志 查看访问日志和日志统计信息」「审计日志 查看审计日志」「报表导出 支持日志导出」「日志备份 支持手动与自动日志备份」「外发配置 支持syslog、微信、邮件外发配置」。W2000-E-G2 还有「全面日志审计与智能报表 多维度日志记录」、「灵活日志订阅与导出 支持通过邮件或SYSLOG方式将应用防护与系统操作日志实时推送至接收方」、「日志管理 支持日志备份、导入、归档载入、一键收集、按日期/比例清理及存储空间阈值设定」。
权限侧要核「三权分立与身份认证 支持创建多角色用户并配置LDAP/RADIUS认证,满足合规审计要求」与「访问安全设置 支持管理端口自定义、会话超时、密码复杂度及历史检查、登录失败锁定」;时间同步核「服务管理 支持DNS、NTP时间同步及SNMP Trap推送」——日志时间戳不准,等保与溯源都会出问题。这些日志最终通常要汇总到日志审计(如 H3C SecPath A2000-E,7485)或运维堡垒机统一留存,具体留存周期按本单位合规要求设定,本文不替任何单位规定天数。
九、第七步:高可用、Bypass 与配置备份
WAF 串在业务链路里,「防护生效」和「业务不断」要一起验。W2000-G2 规格页给出「高可用性 HA管理 配置VRRP实例、配置同步」、「Bypass 配置自动、手动Bypass」「端口联动 配置端口联动」「过载保护 配置过载保护」、「备份恢复 支持手动、自动、导入备份」;W2000-E-G2 则是「高可用保障 支持VRRP(反向代理模式)、HA双机热备及配置同步,实现业务无缝切换」与「配置管理 支持配置导入/导出及本地或SFTP外发自动备份策略」。奇安信 Web 安全网关(12229)规格页的「高性能及高可靠性」「单节点提供超过10Gbps的代理处理能力」可作档位参考。
验收动作:① 导出一份配置备份并确认可恢复;② 实测主备切换 / Bypass 触发时业务是否中断;③ 把「运维工具 支持Webshell、Ping、Telnet、Tcpdump、Traceroute、SNMP等配置」这类排障入口确认可登录。硬件侧还可对照 W2000-G2 规格页的「H3C 350W电源」「H3C 550W电源」与「4端口万兆以太网光接口模块(SFP+)」、W2000-E-G2 的「256G SSD 2.5寸硬盘模块」「4T SATA 3.5寸机械硬盘模块」「16T SATA 3.5寸机械硬盘模块」「800W低压直流电源模块」「2端口40G以太网光接口模块(QSFP+)」,核到货配置与订单一致,别让日志存储盘位成为事后瓶颈。
十、上线前自检表(10 项,逐项打勾)
| # | 自检项 | 对应规格字段 | 通过标准 |
|---|---|---|---|
| 1 | 防护资产收全 | 站点接入 / 站点自动侦测 / 防护资产 | 域名、IP+端口、后台与接口域名全在册 |
| 2 | HTTPS 证书与国密 | 证书管理 全面支持国密算法 | 证书已导入,国密要求已核 |
| 3 | 观察期已跑 | 学习、保护与仅检测三种工作模式 / 站点自学习 | 有真实流量观察记录,未直接阻断 |
| 4 | 误判已收敛 | 误判分析 / URL白名单 / 例外URL | 高误报规则有处置记录,放行精确到 URL |
| 5 | 虚拟补丁闭环 | 支持虚拟补丁导入 / 导入AppScan扫描结果(XML) | 扫描→导入→验证→下线有记录 |
| 6 | 防篡改可告警 | 防护端探测 / 防护端状态 / 防篡改日志 | 受控修改能告警并留痕,发版不被误拦 |
| 7 | 特征库版本 | 展示web防护特征库 / Web防护特征库升级 | 版本号写入验收单,升级通道可用 |
| 8 | 日志可导出外发 | 报表导出 / 日志备份 / 外发配置 | 可导出、可 syslog 外发、有备份 |
| 9 | 账号分权与时间 | 三权分立与身份认证 / DNS、NTP时间同步 | 多角色分权,时间戳准确 |
| 10 | 高可用实测 | HA双机热备及配置同步 / 自动、手动Bypass | 切换不中断,配置可恢复 |
十一、常见问题(FAQ)
Q1:观察期到底要跑多久?
规格页只提供「支持选择样本数,选择学习时段与处理时间」这类可配置能力,不规定天数。观察时长取决于业务是否有月度结算、批量导入、季末报表等低频但关键的操作,建议覆盖一个完整业务周期再切阻断,具体天数由本单位按实测定,本文不编造阈值。
Q2:误报多,能不能直接把 Web 攻击防护策略全关?
不建议。规格页里「配置web攻击防护策略」「配置web攻击防护模板」是分层模板,「误判分析」的作用正是定位到具体规则。正确次序是:先定位规则 → 用「例外URL」或「URL白名单 支持基于URL或规则条件的精准放行」做例外 → 复核后再决定是否调整模板。整类关停等于把防护面让出去。
Q3:网页防篡改选「学习」还是「保护」?
上线验收阶段通常先「学习 / 仅检测」,让「站点自学习」建立基线,完成受控测试并确认发版白名单后再切「保护」。规格原文是「提供学习、保护与仅检测三种工作模式,确保网站内容完整性」,验收单上必须写清当前模式与切换时间,不能只写「已开启防篡改」。
Q4:WAF 吞吐量 60G 是不是就能扛 60G 业务?
不能这样换算。W2000-E40-G2 规格页的「整机吞吐量 60G」与「应用层吞吐量 6G」是两个不同口径的规格上限,且「新建连接数 3万」「并发连接数 300万」是另外两个独立约束。选档位时取业务峰值与这四个字段分别比对,并留出冗余,而不是拿最大的那个数字当承诺值。
Q5:日志一定要外发吗?留存多久?
规格页提供「外发配置 支持syslog、微信、邮件外发配置」「支持手动与自动日志备份」,说明设备具备外发与备份能力;但是否外发、留存多久,取决于本单位适用的合规要求。验收时至少要确认日志能导出、能外发、有备份策略,并把实际留存周期与日志审计侧配置对齐。
Q6:这套清单对软件型 / 云 WAF 也适用吗?
流程适用,字段不同。站内奇安信网站安全云防护系统(安域)、深信服Web应用防火墙WAF、安恒明御Web应用防火墙(WAF)等云 / 软件形态产品的规格页字段与硬件型并不相同,例如云防护侧重「简洁接入 SaaS化模式,提供云端防御」,验收时应以对应产品页原文为准,把「资产清单 / 观察期 / 误判回调 / 日志外发」这四条通用动作保留即可。
十二、深圳本地:谁来做这份验收
WAF 验收不是把设备通电就结束,它要同时对接网络、安全、应用与合规四条线。深圳市华南腾飞科技有限公司位于深圳市龙华区,长期做深圳及周边政企的网络安全与 IT 集成交付,可配合把上面这份清单落到现场:资产梳理、观察期值守、误判回调、防篡改联调、日志外发对接与验收文档整理。相关品类在站内都有可直接核对的规格页,包括WAF / Web 应用防火墙、下一代防火墙、数据安全、数据库审计、运维堡垒机、日志审计、商用密码改造、企业外部攻击面管理与AI 安全。
如果验收时发现档位不匹配,还可以顺着站内规格页横向核对:链路侧看核心交换机、汇聚交换机、接入交换机与路由网关,终端侧看无线接入点、POE交换机,存储与算力侧看存储、NAS、超融合,安防侧看NVR监控主机与视频监控摄像头,AI 侧看AI应用及AI安全相关栏目,避免「WAF 换了、链路没跟上」这类跨品类问题。
更多同类实战清单可回看站内新闻资讯栏目,例如企业防火墙选型:吞吐量、并发与功能授权核算、商用密码改造验收,密评前必核这6项清单、深圳日志留存180天怎么验?堡垒机上线清单、工控安全产线分区验收:边界、白名单与日志清单,以及解决方案页。
十三、下一步:把清单带进现场
如果你正在准备 WAF 上线或等保 / 密评前的整改验收,建议先按表 2 的 10 项做一次自查,把没把握的字段截图留档,再和我们一起逐项过。需要规格页对照、档位核对或现场联调,可直接联系深圳市华南腾飞科技有限公司技术团队:
咨询电话:13510444731 / 15815529276 (深圳市龙华区,可提供 WAF 选型对照、上线验收清单、日志留存与合规整改配合)。
本文规格字段与数值均引用自本站已发布产品页,最终配置以厂商官方文档与现场实测为准;文中未出现任何站外行情数据或编造金额。


 客服 13510444731 15815529276
 二对一售前售后服务
 7x24小时技术保障


 立即咨询
 电话咨询